Um vps com proteção anti ddos não é um recurso reservado a grandes empresas. Para quem mantém uma loja virtual, API, servidor de jogos, painel de clientes, operação de trading ou sistema interno, alguns minutos fora do ar podem gerar perda de vendas, chamados urgentes e desgaste com usuários. A proteção entra para filtrar tráfego malicioso antes que ele consuma a banda e os recursos do seu servidor.
O ponto principal é simples: mais CPU, RAM e SSD NVMe não resolvem um ataque que satura a conexão de rede. Se o tráfego indevido chega sem filtragem, o servidor pode ficar inacessível mesmo com folga de processamento. Por isso, a proteção Anti-DDoS deve fazer parte da escolha da infraestrutura, e não ser tratada apenas como um adicional.
O que um ataque DDoS faz com o seu VPS
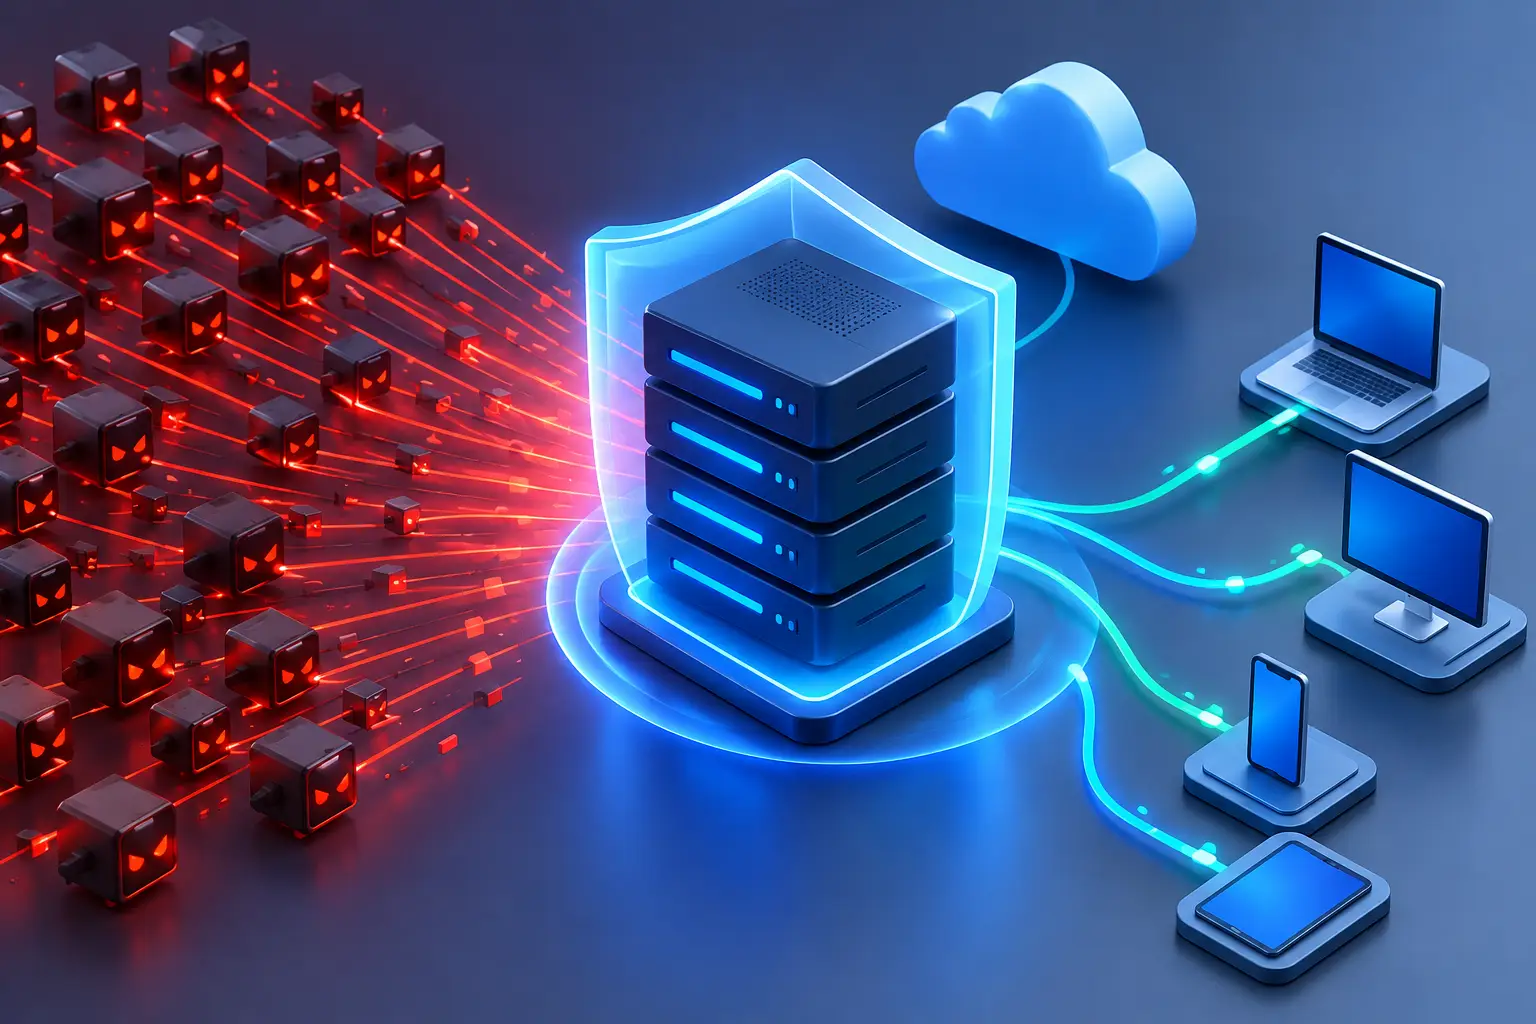
DDoS significa ataque distribuído de negação de serviço. Em vez de uma única origem, muitas máquinas ou dispositivos enviam requisições simultâneas ao mesmo alvo. O objetivo pode ser esgotar a banda, abrir conexões em excesso, sobrecarregar um serviço específico ou simplesmente derrubar a disponibilidade de um IP.
Na prática, os sinais aparecem rápido: site lento ou fora do ar, falhas ao conectar por RDP ou SSH, perda de jogadores em um servidor de game, APIs que param de responder e plataformas de trading que ficam inacessíveis no momento errado. Para uma agência ou revendedor, o impacto pode atingir vários clientes hospedados na mesma estrutura.
Nem todo pico de acesso é um ataque. Uma campanha bem-sucedida, uma transmissão ao vivo ou o lançamento de um produto também podem elevar o consumo. A diferença está no padrão do tráfego. A função da camada Anti-DDoS é identificar comportamentos anormais e bloquear ou limitar pacotes suspeitos sem impedir acessos legítimos.
Como funciona um VPS com proteção Anti-DDoS
Em uma arquitetura adequada, a filtragem ocorre na rede do provedor, antes de o volume malicioso chegar ao VPS. Isso evita que a conexão contratada fique congestionada e preserva recursos do ambiente virtualizado. A proteção pode analisar volume de tráfego, número de conexões, protocolos, portas e padrões de requisição para aplicar regras de mitigação.
Ataques de camada de rede, como floods de UDP, SYN ou ICMP, costumam exigir filtragem de alta capacidade. Já ataques voltados à aplicação, por exemplo um excesso de acessos a uma página ou endpoint específico, podem demandar ajustes adicionais no servidor, no firewall, no servidor web ou em um proxy reverso. Portanto, Anti-DDoS não elimina a necessidade de configuração segura.
É aqui que vale olhar além da expressão “protegido contra DDoS”. Pergunte qual é a capacidade de mitigação anunciada, se a proteção funciona de forma contínua, quais protocolos são cobertos e como o suporte atua quando há um evento. Uma proteção de até 120 Gbps, como a oferecida nos planos da HostMF, atende bem projetos que precisam reduzir a exposição a ataques volumétricos sem partir para uma infraestrutura complexa.
Quando a proteção Anti-DDoS realmente vale a pena
Ela faz sentido sempre que a disponibilidade tem valor financeiro, operacional ou reputacional. Uma página institucional simples pode ter baixo risco, mas ainda pode ser alvo por concorrência desleal, vandalismo ou ataques automatizados. Já aplicações com usuários ativos, serviços pagos e acesso remoto tendem a sentir o impacto imediatamente.
Para e-commerces e sistemas de atendimento, uma queda durante horário comercial significa oportunidades perdidas e uma experiência ruim para clientes. Em APIs, automações com n8n, integrações e aplicativos, a indisponibilidade pode interromper fluxos que dependem de comunicação constante. Desenvolvedores que hospedam ambientes de homologação ou produção também evitam que um ataque externo paralise entregas da equipe.
Servidores de jogos são alvos frequentes porque a interrupção afeta uma comunidade inteira em poucos segundos. Projetos com Minecraft, bots, servidores de voz e outros serviços multiplayer precisam considerar não apenas desempenho, mas a capacidade de permanecer acessíveis sob tráfego anormal.
Traders e usuários de Meta Trader, Profit Pro e plataformas de Forex têm outro cenário. Um ataque não interfere necessariamente na execução feita pela corretora, mas pode tirar do ar o desktop remoto, o robô de operação ou o acesso ao terminal instalado no VPS. Quem depende de operação contínua precisa combinar proteção Anti-DDoS, localização adequada, monitoramento e recursos compatíveis com a plataforma utilizada.
Anti-DDoS não substitui boas práticas no servidor
Contratar um VPS protegido reduz uma classe relevante de risco, mas não corrige falhas de aplicação ou credenciais expostas. Um WordPress desatualizado, uma porta administrativa aberta sem restrição, senhas fracas ou um painel mal configurado continuam sendo portas de entrada para incidentes.
A base de segurança deve incluir atualizações regulares do sistema operacional e dos aplicativos, senhas exclusivas e fortes, chaves SSH quando aplicável, firewall com apenas as portas necessárias e backups testados. Em VPS Windows, vale limitar o acesso RDP por IP quando possível e manter políticas de autenticação bem definidas. Em Linux, ferramentas de firewall e bloqueio de tentativas repetidas ajudam a reduzir a superfície de ataque.
Também existe um equilíbrio a considerar. Regras de filtragem muito rígidas podem bloquear acessos legítimos, especialmente em aplicações que usam muitos pacotes UDP, conexões simultâneas ou integrações externas. Por isso, uma proteção eficiente deve permitir análise e ajuste conforme o perfil do serviço, em vez de aplicar uma regra genérica para todos os casos.
Como escolher o plano certo para o seu projeto
O primeiro critério é entender o que ficará hospedado no VPS. Um site com tráfego moderado precisa de uma configuração diferente de um servidor de game, uma operação com dezenas de contas de trading ou uma stack com bancos de dados, containers e painéis de deploy. CPU, memória RAM e SSD NVMe devem acompanhar o uso real, pois a proteção de rede não compensa recursos internos insuficientes.
A localização também importa. Para público brasileiro e acesso remoto a partir do Brasil, um VPS no Brasil pode reduzir a latência percebida. Para aplicações voltadas a usuários internacionais ou serviços que dependem de determinada região, Canadá e Europa podem ser opções mais adequadas. A melhor escolha depende de onde estão seus usuários, sistemas integrados e equipe de operação.
Antes de contratar, avalie estes pontos:
- capacidade informada de mitigação e funcionamento contínuo da proteção;
- tráfego disponível e política de uso da rede;
- acesso root ou administrador para personalização do ambiente;
- sistema operacional e painéis compatíveis com seu projeto;
- prazo de ativação, canais de suporte e possibilidade de escalar recursos.
Para quem quer autonomia, um VPS Linux ou Windows com acesso administrativo permite instalar ferramentas, configurar regras e definir a própria stack. Para quem busca agilidade, painéis como cPanel, aaPanel, EasyPanel, CyberPanel e Coolify reduzem o tempo de publicação e gestão. O melhor cenário não é o mais complexo: é o que entrega controle suficiente sem criar trabalho operacional desnecessário.
O que fazer quando houver um ataque
Se o serviço apresentar lentidão repentina ou indisponibilidade, comece verificando métricas de rede, CPU, memória e processos. Um aumento de tráfego de entrada sem relação com o uso normal é um sinal relevante, mas não é o único. Logs do firewall, do servidor web e dos aplicativos ajudam a diferenciar um ataque volumétrico de uma falha interna ou de um pico legítimo.
Evite decisões impulsivas, como reiniciar o VPS repetidamente ou abrir portas adicionais sem necessidade. Se a proteção já está ativa na infraestrutura, o caminho é registrar o horário do problema, o IP ou domínio afetado, os serviços envolvidos e acionar o suporte técnico. Essas informações aceleram a análise e ajudam a ajustar regras quando necessário.
Ter monitoramento externo também faz diferença. Ele mostra se a falha é percebida por usuários fora da sua rede e cria um histórico útil para identificar recorrências. Para projetos críticos, vale manter backups recentes e documentar um procedimento de resposta, mesmo que seja simples.
A proteção Anti-DDoS tem mais valor quando é escolhida antes do primeiro incidente. Se o seu projeto depende de disponibilidade, trate a infraestrutura como parte do produto que você entrega: com recursos adequados, monitoramento e uma camada de defesa preparada para manter o serviço acessível quando a pressão aumenta.